
남다, 자체 개발 '라이브키' 양자내성암호 최고 수준 구현… 상용화 준비 완료
노형석 기자
작성일 2026-11-06 08:01
본문
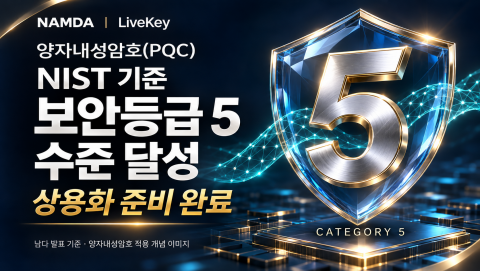
이번 개발은 이용자가 인증을 수행하는 순간의 위험을 점검하는 라이브키에 양자컴퓨팅 시대를 대비한 암호 보안성을 결합한 것이 특징이다. 남다는 인증정보가 사용되는 환경을 보호하는 기능과 암호체계 자체의 안전성을 강화하는 기술을 함께 다루는 접근 방식을 취했다.
NIST는 미국 상무부 산하 기관으로 측정, 기술 표준, 암호 및 사이버보안 분야의 기준을 마련하는 역할을 한다. 양자내성암호 분야에서는 알고리즘의 안전성과 성능을 평가하고, 실제 시스템에 적용 가능한 암호 표준을 정립한다.
양자내성암호는 일반 컴퓨터와 양자컴퓨터를 이용한 공격 모두에 견딜 수 있도록 설계된 암호 기술이다. 충분한 성능의 양자컴퓨터가 등장할 경우 기존 RSA, 타원곡선암호(ECC) 등 공개키 암호체계의 안전성이 위협받을 수 있다는 문제의식에서 출발했다. 이는 양자컴퓨터를 이용해 정보를 암호화하는 기술이 아니라, 양자컴퓨터가 공격에 사용되는 환경에서도 안전성을 확보하기 위한 수학적 암호체계이다.
NIST의 양자내성암호 보안 카테고리는 암호 공격에 필요한 계산 자원을 기준으로 1부터 5까지 구분된다. 카테고리 5는 보안성을 깨뜨리는 공격에 AES-256의 키 탐색과 동등하거나 그 이상의 계산 자원이 필요해야 한다는 기준을 충족한다. 이는 고전적·양자적 공격을 모두 고려하는 NIST 평가체계에서 가장 높은 보안 범주에 해당한다.
라이브키는 기존 일회용 비밀번호(OTP) 인증체계에 기기의 보안 환경과 거래 상황을 확인하는 기능을 결합한 솔루션이다. 남다는 통화 중 인증코드 노출 제한, 원격제어 앱 실행 여부 확인, 화면공유·녹화 환경 감지, 등록 기기를 통한 인증 승인 등의 기능을 소개했다. 인증번호 일치 여부와 함께 인증 환경의 위험 요인을 점검하는 것이 설계의 중심이다.
인증정보가 정확하더라도 정보가 사용되는 과정이 공격에 노출될 수 있다는 문제점을 해결하기 위해, 남다는 인증환경에 대한 위험 점검과 암호학적 보호를 함께 제공한다. 양자내성암호 적용은 암호체계의 수학적 안전성을 위협하는 계산 능력 변화에 대비하는 것으로, 인증환경 보호와 상호 보완적으로 작동한다.
남다는 이번 개발 성과를 바탕으로 라이브키의 상용화 준비를 마쳤다고 밝혔다. 다만, 카테고리 5는 암호 알고리즘과 파라미터의 보안 강도를 나타내는 분류이며, 개별 제품 전체에 대한 NIST 공식 검증과는 구분된다. 알고리즘 구현 검증이나 FIPS 140-3 암호모듈 검증은 별도의 대상과 절차를 따른다.
이번 라이브키의 발표는 인증보안의 범위를 이용자의 인증 순간에서 암호체계의 장기적 안전성까지 확장하려는 시도로 평가된다. 현재의 인증환경 위험 대응과 미래의 양자컴퓨팅 위협 대비를 동시에 목표로 한다는 점에서 남다의 개발 방향은 인증보안과 양자내성암호의 결합에 초점을 맞추고 있다.
기사 공유하기